Domain lsbe.de kaufen?
Wir ziehen mit dem Projekt
lsbe.de um.
Sind Sie am Kauf der Domain
lsbe.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lsbe.de kaufen?
Wie kann ein effektives Log-Management zur Sicherung und Analyse von Systemprotokollen in der IT-Infrastruktur implementiert werden?
Ein effektives Log-Management kann durch die Verwendung von spezieller Software erreicht werden, die automatisch Protokolle sammelt, speichert und analysiert. Zudem ist es wichtig, klare Richtlinien und Prozesse für das Logging zu definieren, um sicherzustellen, dass relevante Informationen erfasst werden. Regelmäßige Überprüfungen der Protokolle sind ebenfalls entscheidend, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und zu beheben. **
Wie können Log-Dateien zur Analyse von Systemproblemen und Fehlern genutzt werden?
Log-Dateien enthalten Protokolle von Systemaktivitäten, die bei der Fehlersuche hilfreich sind. Durch Analyse von Log-Dateien können Muster und Ursachen von Problemen identifiziert werden. Fehlermeldungen und Warnungen in den Log-Dateien können auf potenzielle Probleme hinweisen und helfen, diese zu beheben. **

Ähnliche Suchbegriffe für Log-Analyse
Top-Angebote
Produkte zum Begriff Log-Analyse:
-
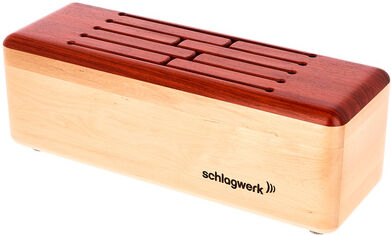
Schlagwerk Log Drum 60C80Schlagwerk Schlitztrommel, 8 Töne, C-Pentatonik e-a', Material Padouk-Holz, 60x20x18cm, C-Pentatonik - strahlend, klar, offen, inspirierend, Weckt die uneingeschränkte spontane Spielweise, empfohlene Mallets MA102/103329,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was ist die Bedeutung und Anwendung des Log-Likelihood in der statistischen Analyse?
Das Log-Likelihood ist ein Maß dafür, wie gut ein statistisches Modell die beobachteten Daten erklärt. Es wird verwendet, um die Parameter eines Modells zu schätzen und die Güte der Anpassung zu bewerten. Je höher der Log-Likelihood-Wert, desto besser passt das Modell zu den Daten. **
-
Was sind die wichtigsten Vorteile des Log-Managements für die Analyse und Überwachung von Systemaktivitäten in Unternehmen?
Die wichtigsten Vorteile des Log-Managements sind die zentrale Speicherung und Analyse von Protokolldaten, die Erkennung von Sicherheitsbedrohungen und die Einhaltung von Compliance-Vorschriften. Durch die Überwachung von Systemaktivitäten können potenzielle Angriffe frühzeitig erkannt und abgewehrt werden. Zudem ermöglicht das Log-Management eine effiziente Fehlerbehebung und Optimierung von Systemen. **
-
Was ist log(1) / log(11000) und warum?
log(1) / log(11000) ist gleich 0, da der Logarithmus von 1 immer 0 ergibt. Da der Logarithmus von 11000 größer als 1 ist, wird 0 durch eine größere Zahl geteilt, was zu einem Ergebnis von 0 führt. Dies liegt daran, dass der Logarithmus einer Zahl x zur Basis x immer 1 ergibt. **
-
Wächst log(n) genau so schnell wie log(n70)?
Nein, log(n) wächst langsamer als log(n70). Die Funktion log(n) gibt den Logarithmus von n zur Basis 10 zurück, während log(n70) den Logarithmus von n70 zur Basis 10 berechnet. Da n70 größer ist als n, ist log(n70) größer als log(n) und wächst daher schneller. **

Sagt ihr "der Log-in" oder "das Log-in"?
Beide Varianten sind möglich, aber "der Log-in" wird häufiger verwendet. Es handelt sich dabei um eine Anglizismus-Anpassung des englischen Begriffs "login". **
Wie können Unternehmen effektiv Log-Management einsetzen, um die Sicherheit und Leistung ihrer IT-Systeme zu optimieren? Welche Tools und Best Practices eignen sich für das effiziente Log-Management in Unternehmen?
Unternehmen können Log-Management effektiv einsetzen, indem sie alle Protokolle von IT-Systemen sammeln, analysieren und überwachen, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und Leistungsprobleme zu beheben. Tools wie Splunk, ELK Stack und Graylog sind beliebte Optionen für das effiziente Log-Management, da sie eine zentrale Plattform für die Verwaltung von Protokollen bieten. Best Practices umfassen die regelmäßige Überprüfung und Aktualisierung von Protokollrichtlinien, die Schulung von Mitarbeitern im Umgang mit Protokollen und die Implementierung von automatisierten Warnmeldungen bei verdächtigen Aktivitäten. **
Top-Angebote
Produkte zum Begriff Log-Analyse:
-
Wie kann ein effektives Log-Management zur Sicherung und Analyse von Systemprotokollen in der IT-Infrastruktur implementiert werden?
Ein effektives Log-Management kann durch die Verwendung von spezieller Software erreicht werden, die automatisch Protokolle sammelt, speichert und analysiert. Zudem ist es wichtig, klare Richtlinien und Prozesse für das Logging zu definieren, um sicherzustellen, dass relevante Informationen erfasst werden. Regelmäßige Überprüfungen der Protokolle sind ebenfalls entscheidend, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und zu beheben. **
-
Wie können Log-Dateien zur Analyse von Systemproblemen und Fehlern genutzt werden?
Log-Dateien enthalten Protokolle von Systemaktivitäten, die bei der Fehlersuche hilfreich sind. Durch Analyse von Log-Dateien können Muster und Ursachen von Problemen identifiziert werden. Fehlermeldungen und Warnungen in den Log-Dateien können auf potenzielle Probleme hinweisen und helfen, diese zu beheben. **
-
Was ist die Bedeutung und Anwendung des Log-Likelihood in der statistischen Analyse?
Das Log-Likelihood ist ein Maß dafür, wie gut ein statistisches Modell die beobachteten Daten erklärt. Es wird verwendet, um die Parameter eines Modells zu schätzen und die Güte der Anpassung zu bewerten. Je höher der Log-Likelihood-Wert, desto besser passt das Modell zu den Daten. **
-
Was sind die wichtigsten Vorteile des Log-Managements für die Analyse und Überwachung von Systemaktivitäten in Unternehmen?
Die wichtigsten Vorteile des Log-Managements sind die zentrale Speicherung und Analyse von Protokolldaten, die Erkennung von Sicherheitsbedrohungen und die Einhaltung von Compliance-Vorschriften. Durch die Überwachung von Systemaktivitäten können potenzielle Angriffe frühzeitig erkannt und abgewehrt werden. Zudem ermöglicht das Log-Management eine effiziente Fehlerbehebung und Optimierung von Systemen. **
Ähnliche Suchbegriffe für Log-Analyse
-
Schlagwerk Log Drum 60C80Schlagwerk Schlitztrommel, 8 Töne, C-Pentatonik e-a', Material Padouk-Holz, 60x20x18cm, C-Pentatonik - strahlend, klar, offen, inspirierend, Weckt die uneingeschränkte spontane Spielweise, empfohlene Mallets MA102/103329,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Schlagwerk 60102 Log DrumSchlagwerk Schlitztrommel, Modell 60102,10 Töne, F-Pentatonik f-d'', Material Padouk Holz, Grösse 60x20x18 cm, Vielseitigkeit ist die herausragendste Eigenschaft dieser 10-Ton-Schlitztrommel. Die Töne sind auf eine F-pentatonische Reihe über 2 Oktaven eingestimmt. Virtuosität und Experimentierfreude sind hier genau am richtigen Platz, empfohlene Mallets MA102/103349,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was ist log(1) / log(11000) und warum?
log(1) / log(11000) ist gleich 0, da der Logarithmus von 1 immer 0 ergibt. Da der Logarithmus von 11000 größer als 1 ist, wird 0 durch eine größere Zahl geteilt, was zu einem Ergebnis von 0 führt. Dies liegt daran, dass der Logarithmus einer Zahl x zur Basis x immer 1 ergibt. **
-
Wächst log(n) genau so schnell wie log(n70)?
Nein, log(n) wächst langsamer als log(n70). Die Funktion log(n) gibt den Logarithmus von n zur Basis 10 zurück, während log(n70) den Logarithmus von n70 zur Basis 10 berechnet. Da n70 größer ist als n, ist log(n70) größer als log(n) und wächst daher schneller. **
-
Sagt ihr "der Log-in" oder "das Log-in"?
Beide Varianten sind möglich, aber "der Log-in" wird häufiger verwendet. Es handelt sich dabei um eine Anglizismus-Anpassung des englischen Begriffs "login". **
-
Wie können Unternehmen effektiv Log-Management einsetzen, um die Sicherheit und Leistung ihrer IT-Systeme zu optimieren? Welche Tools und Best Practices eignen sich für das effiziente Log-Management in Unternehmen?
Unternehmen können Log-Management effektiv einsetzen, indem sie alle Protokolle von IT-Systemen sammeln, analysieren und überwachen, um potenzielle Sicherheitsbedrohungen frühzeitig zu erkennen und Leistungsprobleme zu beheben. Tools wie Splunk, ELK Stack und Graylog sind beliebte Optionen für das effiziente Log-Management, da sie eine zentrale Plattform für die Verwaltung von Protokollen bieten. Best Practices umfassen die regelmäßige Überprüfung und Aktualisierung von Protokollrichtlinien, die Schulung von Mitarbeitern im Umgang mit Protokollen und die Implementierung von automatisierten Warnmeldungen bei verdächtigen Aktivitäten. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.